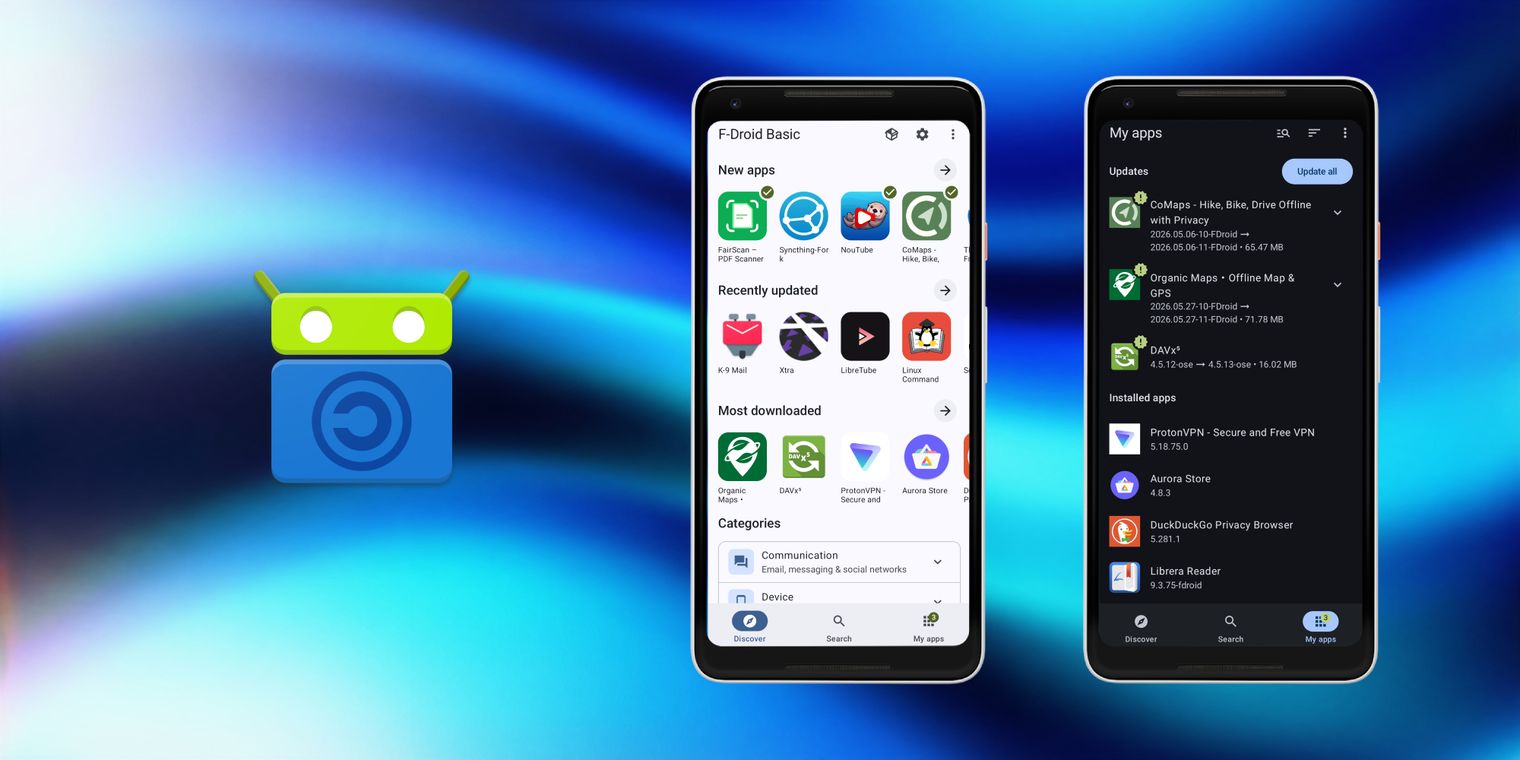
F-Droid 2.0 llega seis días antes de que Google cierre la instalación lateral
El cliente se reescribe en Kotlin y Compose con auditoría externa, mientras la verificación de desarrollador de Android arranca el 30 de septiembre en cuatro países.

F-Droid publicó la versión 2.0 de su cliente para Android el 24 de septiembre. Seis días después, el 30, Google empieza a aplicar la verificación de desarrollador en Android: en dispositivos certificados solo se podrán instalar APK cuyo paquete esté atado a una identidad verificada, instalaciones laterales incluidas. El calendario aprieta y el problema de fondo no es la interfaz.
Qué trae la 2.0
Es una reescritura completa del cliente, según el anuncio oficial: Kotlin con Jetpack Compose y alineado con Material. El código Java anterior desaparece. Quedan tres pestañas (Discover, Search, My Apps) y los ajustes y Nearby Swap se mudan a la barra superior.
La búsqueda indexa descripciones, categorías y traducciones, añade soporte CJK y recuerda consultas recientes. Los filtros por categoría, compatibilidad de dispositivo y anti-features se pueden combinar. Las autoactualizaciones vienen activadas por defecto y usan la API de instalación preaprobada de Android. Sube el mínimo a Android 7 y deja caer Android 6.
Hay auditoría de seguridad independiente del Security Lab del Open Technology Fund, después de 14 versiones de prueba y más de un año de trabajo. El soporte de Tor se simplifica a la configuración de proxy. Desaparece el borrado de aplicaciones en modo pánico, que la propia F-Droid considera demasiado caro de mantener. El despliegue es gradual durante las próximas semanas.
En Hacker News el hilo superó los 1.000 puntos y no todo fueron elogios. La actualización masiva ahora exige confirmar aplicación por aplicación, algo que bastantes leen como regresión. Y clientes alternativos como Droid-ify o NeoStore siguen consumiendo el index-v1, firmado con SHA1, mientras la infraestructura oficial ya sirve index-v2.
La verificación que viene
La regla de Google ata un nombre de paquete a la clave de firma de un desarrollador verificado. La aplicación empieza el 30 de septiembre en Brasil, Indonesia, Singapur y Tailandia, con expansión global prevista para 2027. Existen tres caminos, resumidos por Pinggy: distribución completa, con identidad verificada y paquete registrado; distribución limitada por correo, tope de 20 dispositivos, pensada para aficionados y estudiantes; y un flujo avanzado para que usuarios con experiencia puedan instalar aplicaciones no registradas, todavía sin especificación cerrada. Las instalaciones por ADB quedan explícitamente fuera, y ni las ROM personalizadas ni los usuarios de fuera de esos cuatro países se ven afectados por ahora.
F-Droid está expuesto de forma particular. La mayoría de tiendas distribuye tu APK firmado con tu clave; F-Droid compila desde el código fuente y firma con la suya en la mayor parte del catálogo, algo que en el foro se estima en torno al 85% de las aplicaciones. Con la verificación, haría falta un mecanismo de coordinación entre miles de maintainers independientes y F-Droid que hoy no existe. La salida limpia son las compilaciones reproducibles, porque permitirían distribuir el APK firmado por el desarrollador, pero su cobertura es parcial.
Si publicas en F-Droid, toca revisar el estado de reproducible build y empujar hacia ahí, registrar el nombre de paquete en el sistema de Google si estás en una región afectada aunque no toques Play, seguir la especificación del flujo avanzado y no mover el applicationId ni la configuración de firma en mitad de la transición. Un cliente mejor no arregla un problema de modelo de distribución, y el 30 de septiembre es la primera prueba real.