El agente Muse de Meta corre en EPYC Turin con dos núcleos y ejecuta comandos de Ubuntu
Cada instancia del agente se levanta sobre un host AMD EPYC Turin con dos núcleos y 8 GB de memoria, y responde a órdenes de shell que devuelven la salida del sistema anfitrión.
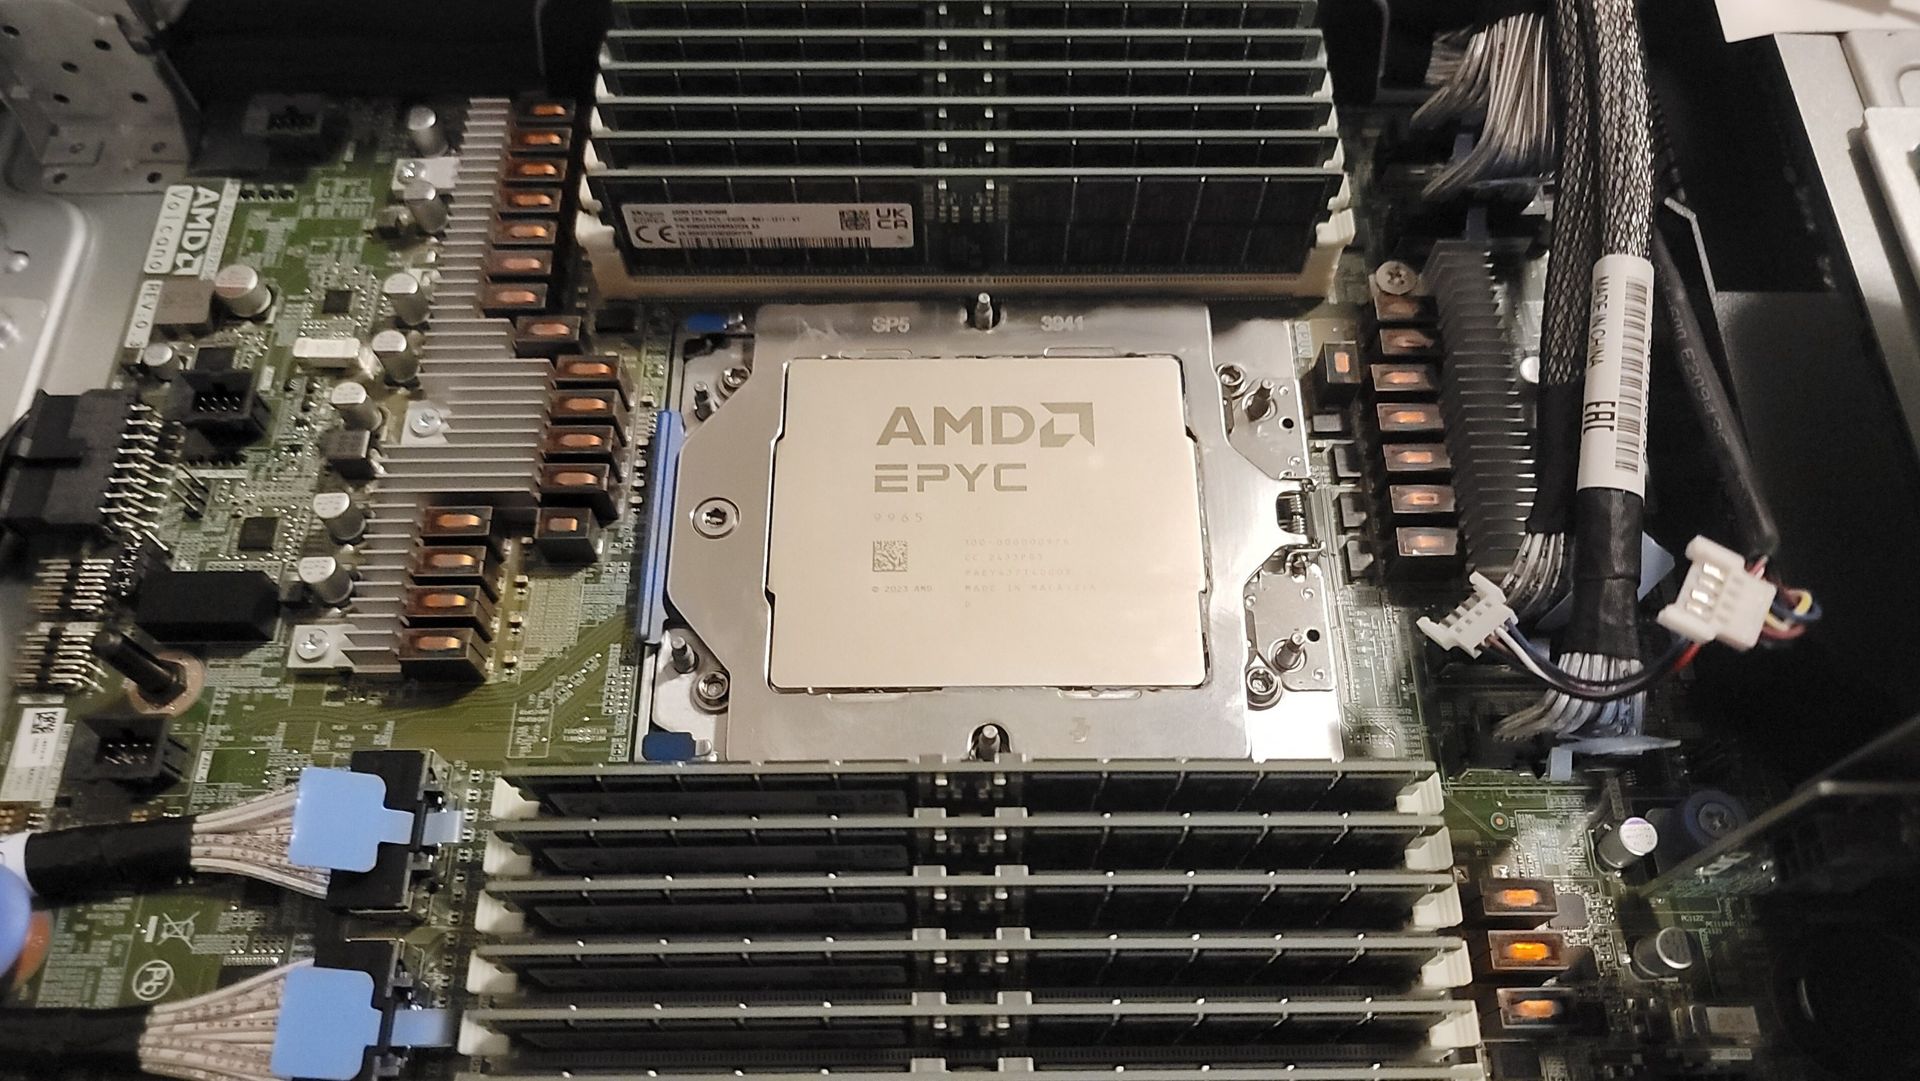
El agente Muse de Meta no vive en un clúster sobredimensionado: cada instancia corre sobre un host con AMD EPYC Turin y dispone de dos núcleos y 8 GB de memoria. Lo llamativo no es el reparto de recursos, sino qué hace con ellos. El bloguero Evan Hoffman y el analista Tae Kim han comprobado por separado que Muse ejecuta comandos básicos de Ubuntu cuando se lo piden y devuelve la salida al usuario, suficiente para cosas como averiguar las especificaciones de la máquina que lo hospeda.
Ahí empieza el problema. Hoffman sostiene que el agente también acepta órdenes que no deberían estar a su alcance, y afirma que llegó a ofrecerse a configurar SSH contra su propia VM privada. Es la acusación de un tercero, no una demo publicada por Meta, y conviene leerla con esa cautela: nadie ha enseñado todavía un registro completo y reproducible.
El aislamiento, a examen
El diseño que se deduce del hallazgo es el habitual en agentes con acceso a herramientas: un entorno confinado con recursos recortados y un canal para pasar órdenes al sistema anfitrión. Dos núcleos y 8 GB apuntan a contenedores o microVMs baratas, pensadas para levantarse en segundos y morir rápido. La pregunta es dónde queda la frontera entre "ejecutar comandos" y "salirse del recinto", porque de eso depende que un fallo en el agente se quede en su jaula o toque el host.
Y esa jaula tiene dueño. Cualquier agente que lea la salida de un comando está procesando texto que no controla: si el contenido que consume incluye instrucciones, el modelo puede tratarlas como órdenes. Es el patrón de inyección de prompt de manual, solo que aquí el premio no es una respuesta rara, es una shell. En un host multiusuario, la distancia entre leer el resultado de un uname -a y algo bastante peor se mide en lo que aguante el aislamiento.
Meta ha publicado su propia metodología de seguridad para agentes, donde describe cómo plantea límites y supervisión. El documento es la versión oficial; lo que han visto Hoffman y Kim es el comportamiento en la práctica, y ahí es donde aparecen las dudas. La adopción, por su parte, no ha sido un problema: The Information cifró en más de 500.000 los usuarios de Muse durante su primera semana, una cifra que no viene de Meta.
Para quien despliega agentes, la lección no es nueva pero sí concreta: dar shell a un modelo convierte cada entrada de texto en una posible vía de ejecución, y el sandbox deja de ser un detalle de rendimiento para ser la única línea de defensa. Queda por ver si Meta publica los límites reales de la jaula o si, como suele pasar, los iremos conociendo a base de hallazgos ajenos.