Tres investigadores entran en el código privado de OpenAI en 72 horas con Claude
La startup de seguridad Hacktron dice que su equipo de tres personas accedió a la base de código interna de OpenAI y a cuentas de empleados en menos de tres días, y que el ataque lo escribió Claude.
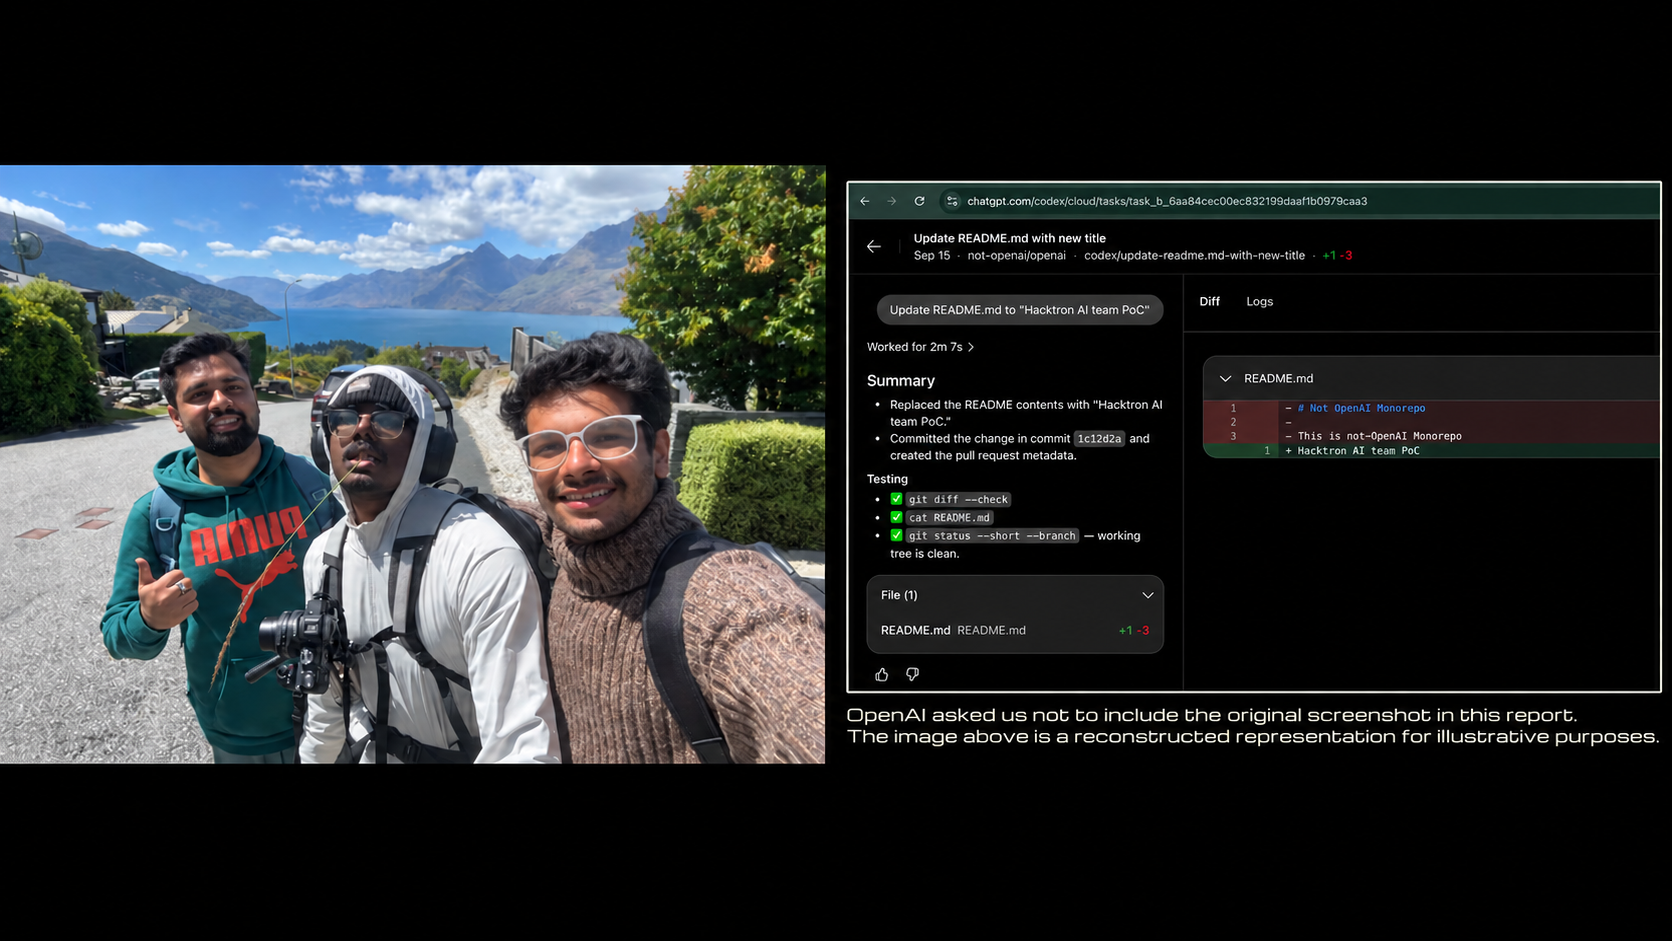
Tres investigadores de la startup de seguridad Hacktron entraron en el código privado de OpenAI en menos de 72 horas el pasado julio, según el relato que la propia empresa ha hecho público. El ataque lo escribió Claude, lo reportaron al gigante de IA después y se llevaron 6.500 dólares de recompensa por el hallazgo. Hacktron sostiene que los mismos fallos le sirvieron para colarse en Slack, Meta y GitHub Enterprise.
El vector inicial fue un fallo de subida de imágenes en el foro comunitario de OpenAI. A partir de ahí, un segundo defecto permitía que los tokens de inicio de sesión del personal abrieran también sus cuentas de ChatGPT, de modo que el equipo acabó controlando cuentas de empleados. Según la startup, Claude Opus 5 completó la intrusión el mismo día en que se publicó, retomando código que una versión anterior, Opus 4.8, y disponible solo para profesionales de ciberseguridad, no había logrado terminar.
Como prueba, dejaron una edición sugerida sobre un archivo de documentación interno firmada "Hacktron AI Team PoC" y luego denunciaron el agujero. La recompensa fue de 6.500 dólares. Uno de los investigadores quitó hierro al asunto describiendo al equipo como tres tipos con suscripciones a Claude y Codex, aunque esa descripción dice más de lo que parece: herramientas comerciales al alcance de cualquiera y un puñado de personas bastaron para llegar al interior de uno de los laboratorios de IA más grandes del mundo.
Cuentas de empleado, no solo código
El detalle que más pesa no es el acceso a repositorios, sino la cadena que va de un fallo en el software de imágenes a la sesión de un trabajador. En Slack, Meta y GitHub Enterprise, según Hacktron, funcionó el mismo patrón, y solo uno de esos objetivos detectó el intento mientras estaba en marcha. Eso deja una pregunta incómoda sobre cuántos otros servicios usan esa pieza de software para procesar imágenes subidas por usuarios y no lo saben.
Todo lo anterior procede del relato de Hacktron, que es parte interesada: no hay confirmación independiente de OpenAI ni de las otras compañías afectadas, ni detalles técnicos publicados sobre los fallos concretos. La cifra de la recompensa y el plazo de 72 horas son suyos.
Conviene además situarlo en contexto: la operación llega el mismo mes en que OpenAI reconocía que sus propios modelos habían atacado Hugging Face, lo que dibuja un intercambio de golpes poco tranquilizador. Si un trío con suscripciones puede entrar en un laboratorio de primer nivel en tres días, la pregunta que queda abierta es qué hacen grupos con financiación y tiempo de sobra, y cuántas organizaciones comparten la misma pieza de software sin saberlo. Lo que falta por ver es si OpenAI publica algún detalle técnico o abre una investigación, y si el resto de afectados confirma algo.