third-party.com, el dominio de ejemplo de las docs, ahora sirve ataques ClickFix
El marcador de posición que aparece en documentación de W3C, Chromium y Vercel muestra ahora un falso CAPTCHA de Cloudflare que copia un comando de PowerShell al portapapeles.
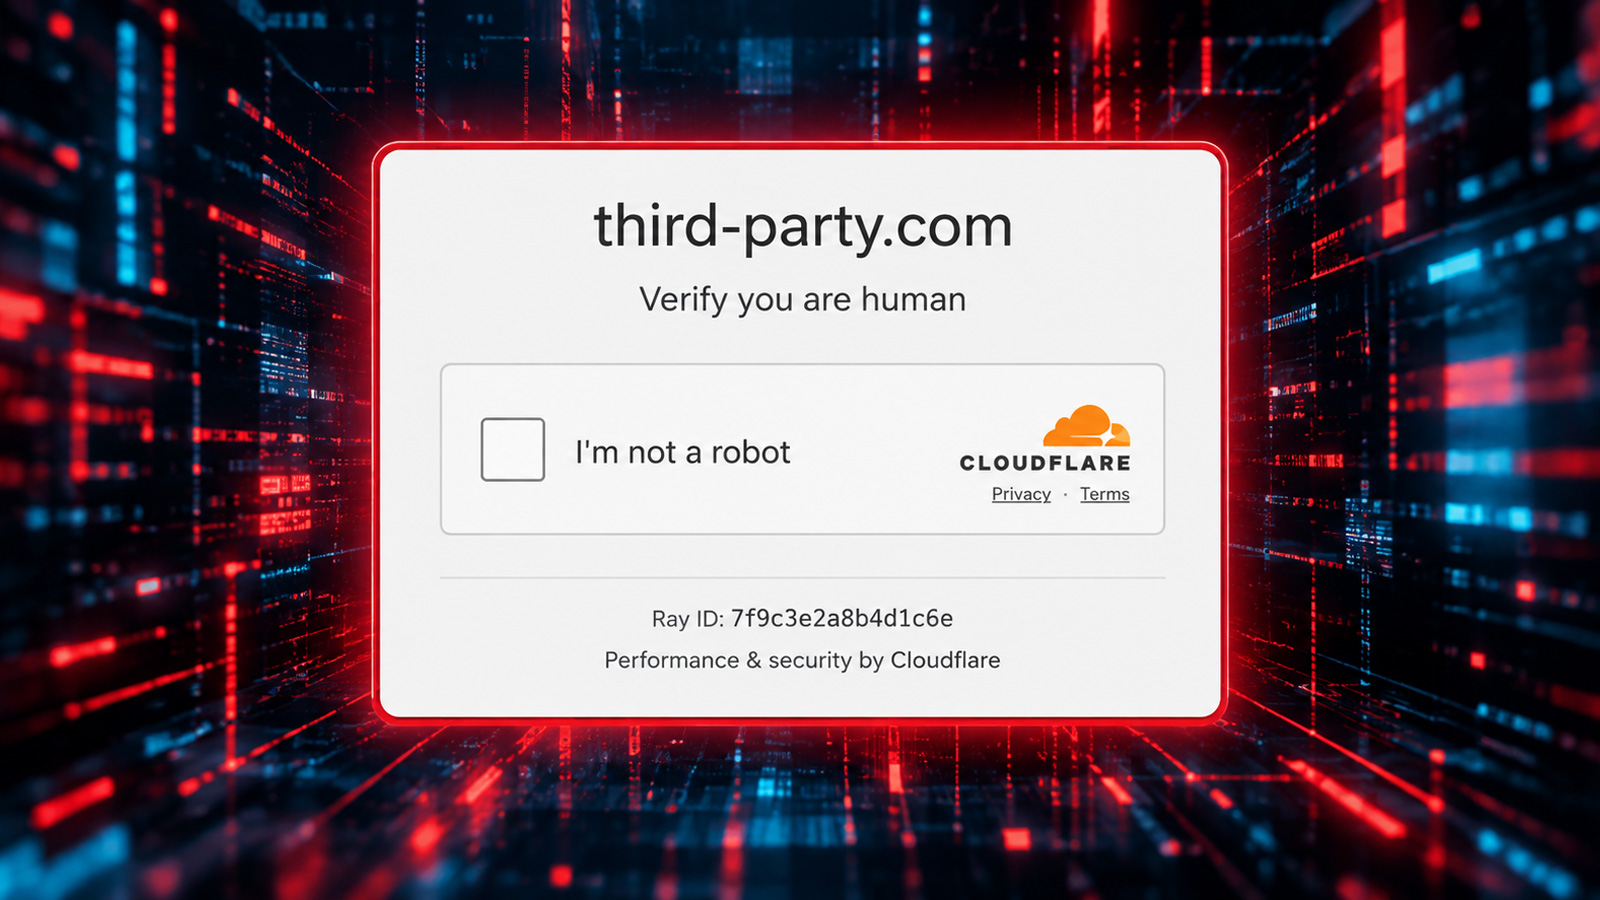
El dominio third-party.com, usado desde hace años como marcador de posición en documentación para desarrolladores y ejemplos de código, ha empezado a servir un ataque ClickFix que se hace pasar por una verificación de seguridad de Cloudflare. Manifold Security lo detectó mientras revisaba documentación pública de skills de IA y servidores MCP que citaban el dominio, y la página, que sigue activa, copia un comando de PowerShell al portapapeles y pide a la víctima que lo pegue y lo ejecute.
El funcionamiento es el habitual de esta familia de ataques. La web muestra la pantalla "Performing security verification" con la casilla de "Verify you are human". Al pulsarla, el sitio mete un comando de PowerShell en el portapapeles de Windows y luego indica al usuario que abra Ejecutar con Windows+R, pegue con Ctrl+V y pulse Enter. Ese comando reconstruye la URL del payload en elxxvvx[.]xyz/f, descarga un script de PowerShell desde ahí y lo ejecuta.
Durante las pruebas, elxxvvx[.]xyz ya no resolvía, así que la cadena actual está rota. Un informe de Hybrid Analysis fechado el 2 de mayo de 2026 muestra que el sitio llegó a servir un script configurado para bajar un zip de 134 MB, guardarlo como update26.zip, extraerlo y lanzar un ejecutable llamado draw.io.exe. El archivo ya no está disponible, así que no se sabe qué hacía el payload.
Manifold apunta a que solo se ataca a Windows. Ax Sharma, de la compañía, explica que un user-agent de macOS o Linux recibe una página casi idéntica que se queda en un error: el sistema no está soportado y el sitio requiere un PC con Windows. Sin envenenamiento del portapapeles y sin payload. El atacante enseña el arma solo a los objetivos contra los que funciona, y por eso un vistazo rápido, o un escáner lanzado desde una IP de datacenter Linux, no ve nada raro.
Un marcador de posición que nadie reservó
El interés del caso está en el dominio elegido. example.com, example.net y example.org están reservados por IANA para documentación y no se pueden registrar ni transferir; third-party.com nunca tuvo esa protección, aunque la documentación lo haya tratado igual. La especificación de geolocalización del W3C lo usa para demostrar permisos sobre un iframe externo, la de Compute Pressure para habilitar la API a contenido remoto, y Chromium lo incluye en los ejemplos de su Telemetry Extension API. Hay casos peores: una propuesta de PrivacyCG en GitHub lo pone como destino de un fetch() desde un service worker, y en 2015 un desarrollador contó en Stack Overflow que había copiado un ejemplo de carga asíncrona con https://third-party.com/resource.js a su web y no entendía por qué no funcionaba.
Nada de eso significa que los proyectos estén comprometidos. El problema es el código de prueba que copió esas URLs literalmente: ahora puede contactar con el dominio real. Sharma cifra el alcance con una búsqueda de código pública: más de 1.500 archivos en más de 1.700 repositorios, con nombres como Chromium, Sanity o Vercel, y sirviendo el cebo ClickFix desde al menos junio de 2026.
El dominio se registró por primera vez en 1996, mucho antes de esta campaña, y no hay evidencia de que naciera con fines maliciosos; tampoco se sabe cuándo ni cómo cambió de manos. Lo que queda por ver es si alguien ejecutó el comando desde un navegador o desde una herramienta automatizada antes de que el dominio de destino dejara de resolver. Los escáneres no lo van a detectar por ti: la comprobación hay que hacerla en el código.