Las tecnológicas de IA alertan de ataques de destilación y China amenaza con responder
Los laboratorios estadounidenses piden ayuda a las autoridades ante modelos extranjeros que copian capacidades a una fracción del coste. Pekín rechaza las acusaciones y promete contramedidas.
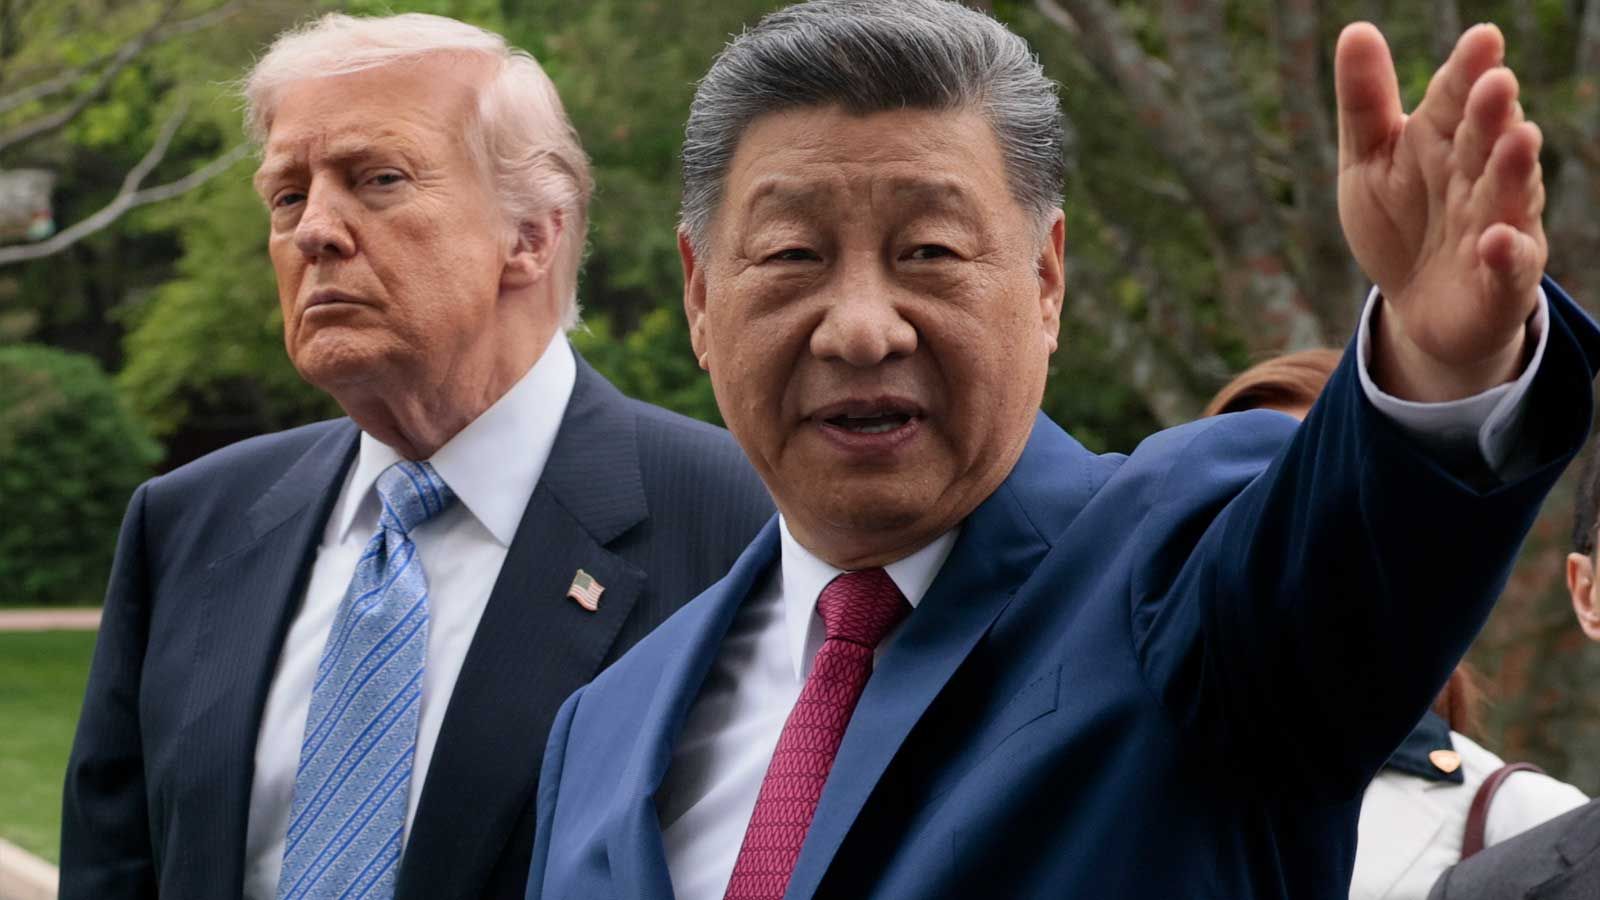
Los principales laboratorios de inteligencia artificial de Estados Unidos han trasladado a las autoridades su preocupación por la eficacia de los ataques de destilación contra modelos frontera occidentales. El fenómeno estaría ayudando a China y Rusia a desarrollar modelos de capacidades parecidas pagando una fracción del coste y del cómputo, según un reportaje de Bloomberg. Pekín ha rechazado las acusaciones y ha prometido "contramedidas" si Washington las usa como pretexto para "contener" su desarrollo.
La destilación consiste en aprovechar las salidas de un modelo para entrenar otro que imite su comportamiento. Es una técnica legítima cuando la aplica el propio dueño del modelo, y un problema cuando se ejecuta contra una API ajena sin permiso: el atacante se ahorra el entrenamiento desde cero y hereda parte de las capacidades del original.
Detectar no ha bastado
La industria lleva buena parte de 2026 intentando frenarlo. A principios de año varios laboratorios occidentales se comprometieron a coordinarse, y de ahí salieron esfuerzos de detección y bloqueo. No han sido suficientes. Los actores extranjeros también compran registros de conversaciones de terceros generadas con cuentas legítimas, una vía que esquiva el control del tráfico propio y hace muy difícil cortar la práctica por completo.
Del lado de la evidencia pública, Anthropic publicó en septiembre un informe de inteligencia de amenazas con una sección dedicada a la destilación ilícita, y la CISA mantiene una alerta con identificador aa26-251a. La réplica china llegó con la advertencia de contramedidas que recogió el South China Morning Post.
Para quien opera endpoints de inferencia, el aviso tiene una lectura práctica: cualquier modelo expuesto al público es también una superficie de extracción, y un límite de peticiones por cuenta no cubre el caso de credenciales legítimas cuya salida acaba revendida. La detección por patrones de consulta ayuda, pero no cierra la vía de los logs comprados.
Queda por ver en qué se traducen las contramedidas anunciadas por Pekín y si Washington acompaña la denuncia con algún tipo de restricción concreta. Los desarrolladores afectados no han detallado cifras de uso ni han mostrado qué parte de la capacidad de sus modelos se ha logrado replicar por esta vía.