InjectEave revivir los ataques TEMPEST inyectando señales RF en dispositivos modernos
Investigadores demuestran que la inyección de radiofrecuencias permite extraer datos internos de equipos electrónicos actuales, incluso VoIP.
Investigadores han presentado una técnica llamada InjectEave que permite recuperar la actividad interna de dispositivos electrónicos modernos mediante la inyección de señales de radiofrecuencia (RF). El objetivo es contrarrestar la seguridad de sistemas aislados (air-gapped), donde las emisiones electromagnéticas involuntarias permiten reconstruir operaciones internas sin acceso directo al hardware. Aunque los ataques TEMPEST tradicionales perdieron eficacia con el paso de las pantallas CRT a componentes digitales más silenciosos, este nuevo enfoque activo reactiva la capacidad de emisión de los circuitos actuales.
Principio de funcionamiento
La técnica aprovecha que las estructuras internas de los dispositivos actúan como antenas involuntarias. Al irradiar el equipo con una frecuencia RF sintonizada para resonar con estas antenas, los componentes no lineales (amplificadores, conversores analógico-digital, MOSFETs de conmutación) mezclan la señal inyectada con la señal interna. Esta mezcla genera bandas laterales de RF que se emiten hacia el exterior y pueden ser demoduladas por un atacante. Sin la señal inyectada, las emisiones son prácticamente nulas, lo que dificulta la detección pasiva de la actividad.
Resultados prácticos
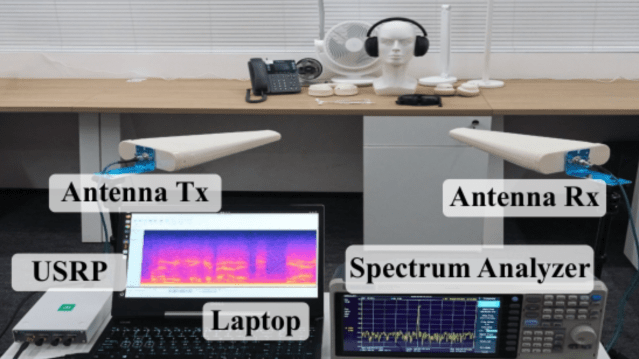
Para la implementación práctica, los investigadores utilizaron un SDR USRP B210 para la transmisión y un analizador de espectro para la demodulación. El sistema logró recuperar audio de auriculares cableados e inalámbricos, así como de una línea fija inalámbrica. También detectó el estado de dispositivos IoT como lámparas y ventiladores inteligentes. La operación funcionó a través de paredes a distancias cortas; con un amplificador de potencia, el alcance se extendió hasta los 30 metros. La selectividad fue notable: al sintonizar la frecuencia de inyección para resonar con las antenas internas de un dispositivo específico, los atacantes pudieron aislar su señal entre múltiples equipos cercanos.
El caso más crítico fue la manipulación de una llamada VoIP. Los investigadores no solo escucharon la conversación, sino que clonaron la voz del interlocutor, sintetizaron nuevo audio con esa voz e inyectaron remoto en la llamada en tiempo real, alterando el contenido de la comunicación. Esta capacidad sugiere un riesgo significativo para la confidencialidad y la integridad de las comunicaciones corporativas en entornos donde se asume la seguridad física del perímetro.
Dada la naturaleza del hardware empleado (SDR y analizador de espectro) y la accesibilidad de los principios físicos involucrados, es probable que surjan implementaciones open source de esta técnica en el futuro cercano. Para los responsables de seguridad, esto refuerza la idea de que el aislamiento lógico de red no es suficiente si el atacante puede acceder físicamente a la zona donde operan los equipos.