Google expone zero-day en modems de Pixel con ataque sin interacción
CISA ordena parchear en tres días una vulnerabilidad de autorización impropia que permite escalar privilegios en dispositivos móviles.
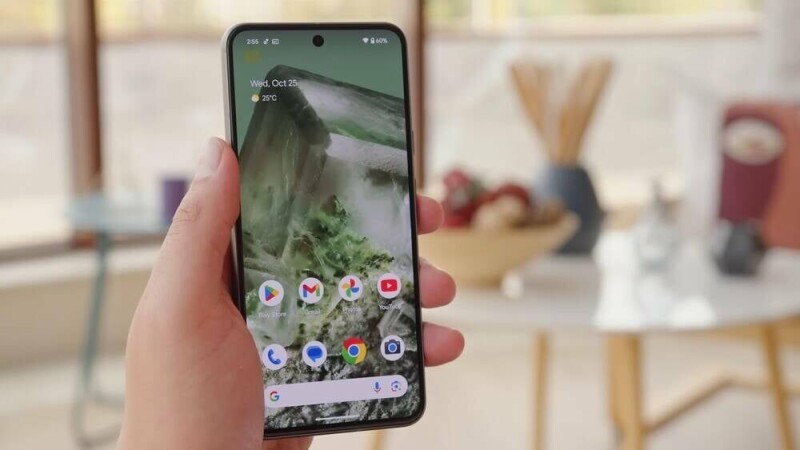
Google ha confirmado la explotación activa de una vulnerabilidad crítica en los modems celulares de los teléfonos Pixel. El fallo, registrado como CVE-2026-58704, permite a los atacantes saltarse las comprobaciones de permisos y escalar privilegios sin que el usuario tenga que hacer nada, mediante lo que se conoce como ataques zero-click. La compañía advirtió de que el bug "puede estar sufriendo una explotación limitada y dirigida" antes de publicar la solución.
La agencia de ciberseguridad de EE. UU., CISA, añadió la vulnerabilidad a su Catálogo de Vulnerabilidades Explotadas Conocidas y ha impuesto a las agencias federales un plazo de tres días, hasta el 19 de septiembre, para aplicar el parche. CISA señala que este tipo de fallos son vectores de ataque frecuentes para actores maliciosos y suponen un riesgo significativo para la infraestructura gubernamental. Aunque Google no ha detallado el alcance exacto de la explotación ni las capacidades específicas que obtienen los atacantes, se sabe que los ataques zero-click son la técnica habitual empleada por desarrolladores de software espía comercial para vigilar a individuos objetivos.
Esta noticia llega en una semana cargada de problemas para los navegadores basados en Chromium. El mes pasado, CISA también incluyó en su catálogo dos fallos de Google Chromium: CVE-2026-85046 y CVE-2026-87491. El primero es un problema de confusión de tipos en el motor JavaScript V8 que permite la ejecución remota de código dentro de la sandbox mediante una página HTML maliciosa. El segundo es una escritura fuera de límites en el mismo motor V8, también con capacidad de ejecución remota. Ambos afectan a todos los navegadores que usan Chromium, incluyendo Chrome, Edge y Opera.
Investigadores de Proofpoint informaron la semana pasada de que al menos cuatro grupos de espionaje, la mayoría con vínculos sospechosos con China, han encadenado tres vulnerabilidades, entre ellas CVE-2026-85046, para infiltrarse en redes de organizaciones en Estados Unidos y el Sudeste Asiático. Para los administradores de sistemas, la recomendación es clara: actualizar los dispositivos Pixel de inmediato y verificar que los endpoints web basados en Chromium estén al día con las últimas correcciones de seguridad.
El contexto operativo es tenso. La brevedad del plazo dado por CISA indica la urgencia que la agencia percibe ante la escalada de amenazas activas. Para los entornos corporativos que gestionan flotas móviles mixtas, este incidente refuerza la necesidad de tener políticas de parcheo automáticas y rigurosas, ya que la ventana de exposición para los dispositivos sin actualizar es ahora mismo la única línea de defensa contra la explotación inminente.