Flock demanda a investigador por mapear 335.701 cámaras sin autorización
El sitio de vigilancia creado por un investigador se basa en un fallo de autenticación de Flock y la empresa exige su cierre por infracción de marca.
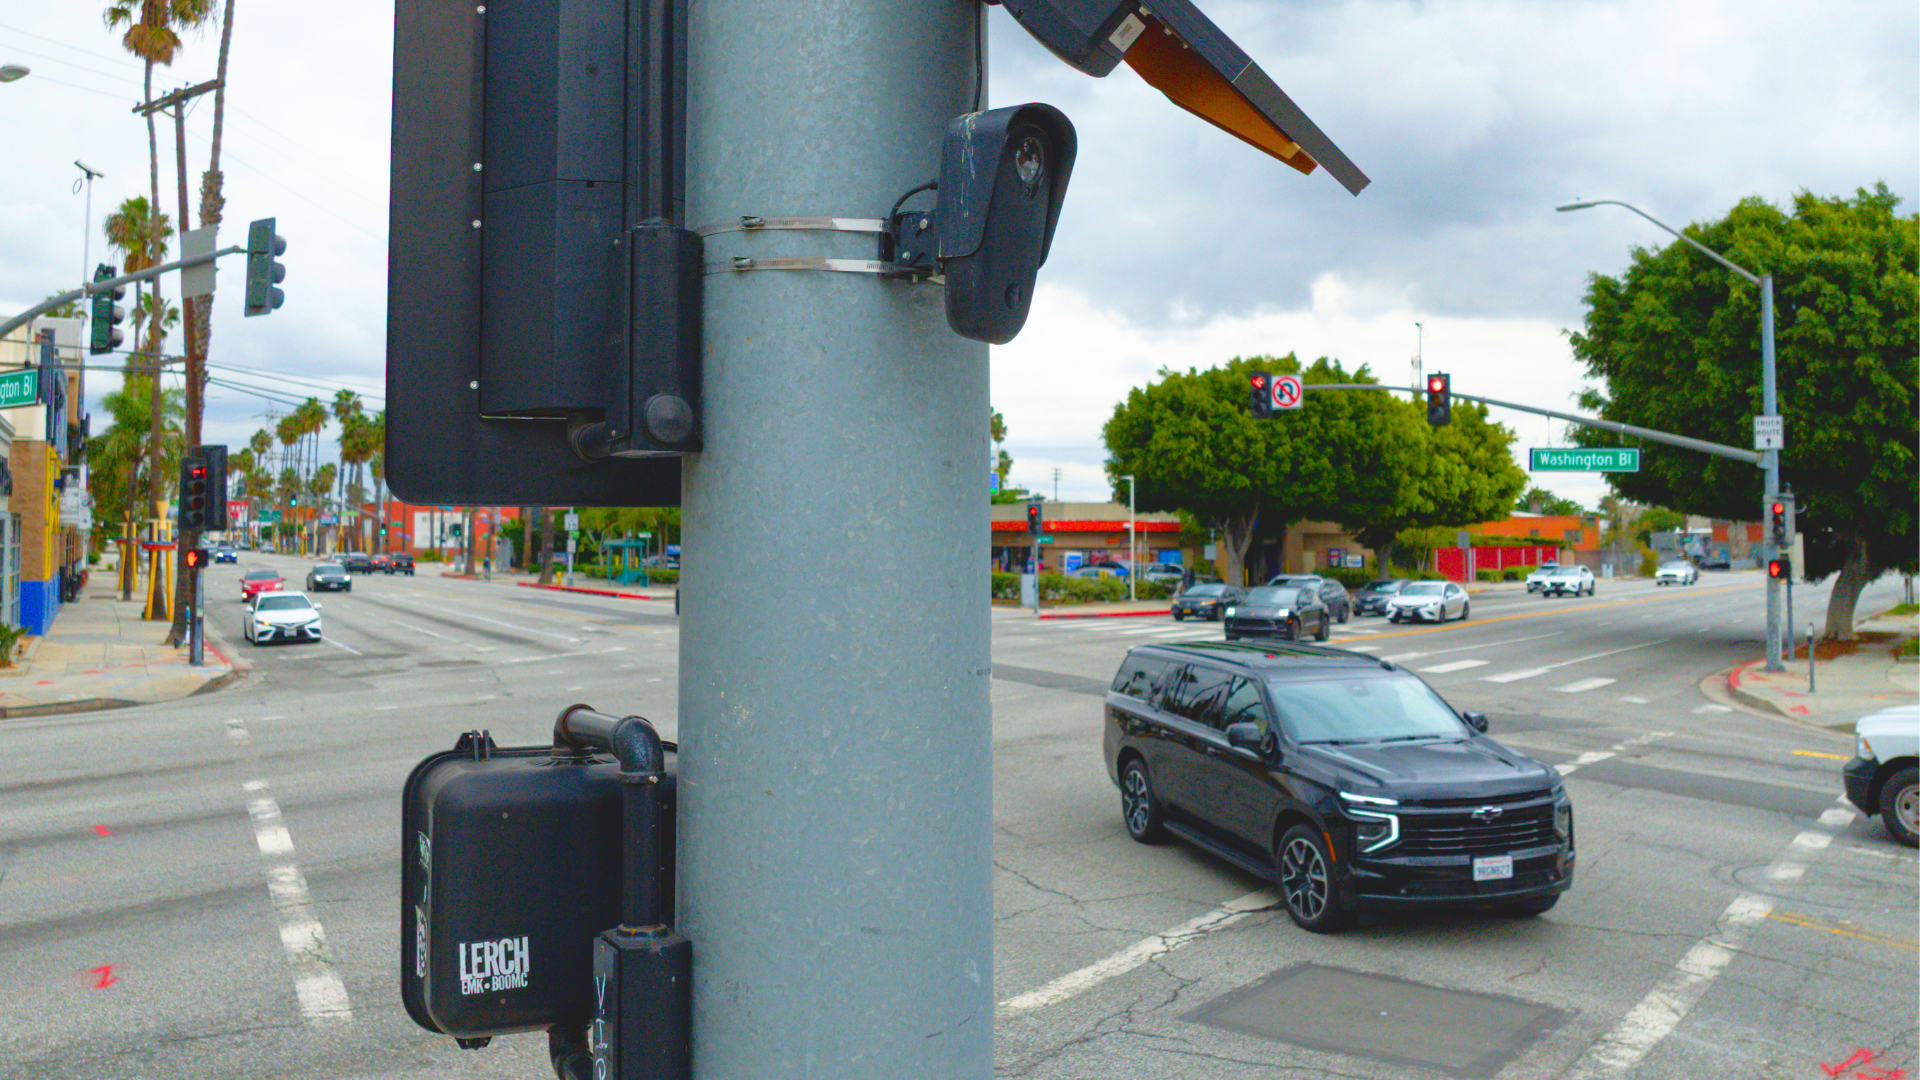
Un investigador de seguridad encontró una vulnerabilidad en el sitio web de Flock que le permitió obtener un token de acceso sin credenciales. Con ese token, consultó ArcGIS, la capa geoespacial que Flock utiliza, y generó una base de datos con 335 701 dispositivos. El mapa, publicado en
, está disponible públicamente.
Flock ha enviado una queja por infracción de marca con el objetivo de que el investigador cierre el sitio. La información de la vulnerabilidad y la extensión del mapa fueron confirmadas por The Intercept.
La denuncia se produce justo cuando la compañía intenta reforzar la seguridad de su infraestructura de cámaras.
Para el administrador de sistemas, la lección es clara: cualquier exposición de tokens o APIs que expongan dispositivos en masa puede ser explotada para mapear activos sin autorización. Revisar los flujos de autenticación y limitar el alcance de los tokens es imprescindible.
En cuanto a la operación de la plataforma, si el mapa se mantiene activo, los dispositivos quedarían expuestos a posibles ataques de reconocimiento y ataques de denegación de servicio.
Flock todavía no ha revelado planes concretos de mitigación ni una fecha de cierre del sitio.
La comunidad de seguridad debe vigilar el desarrollo de este caso y la respuesta de la empresa.


