FedRAMP fija para el 7 de diciembre los escaneos diarios y los arreglos en 12 horas
Las reglas VDR y VER pasan a ser obligatorias para toda oferta cloud certificada el 7 de diciembre de 2026, con plazos de remediación que bajan de 192 días a 12 horas según clase y criticidad.
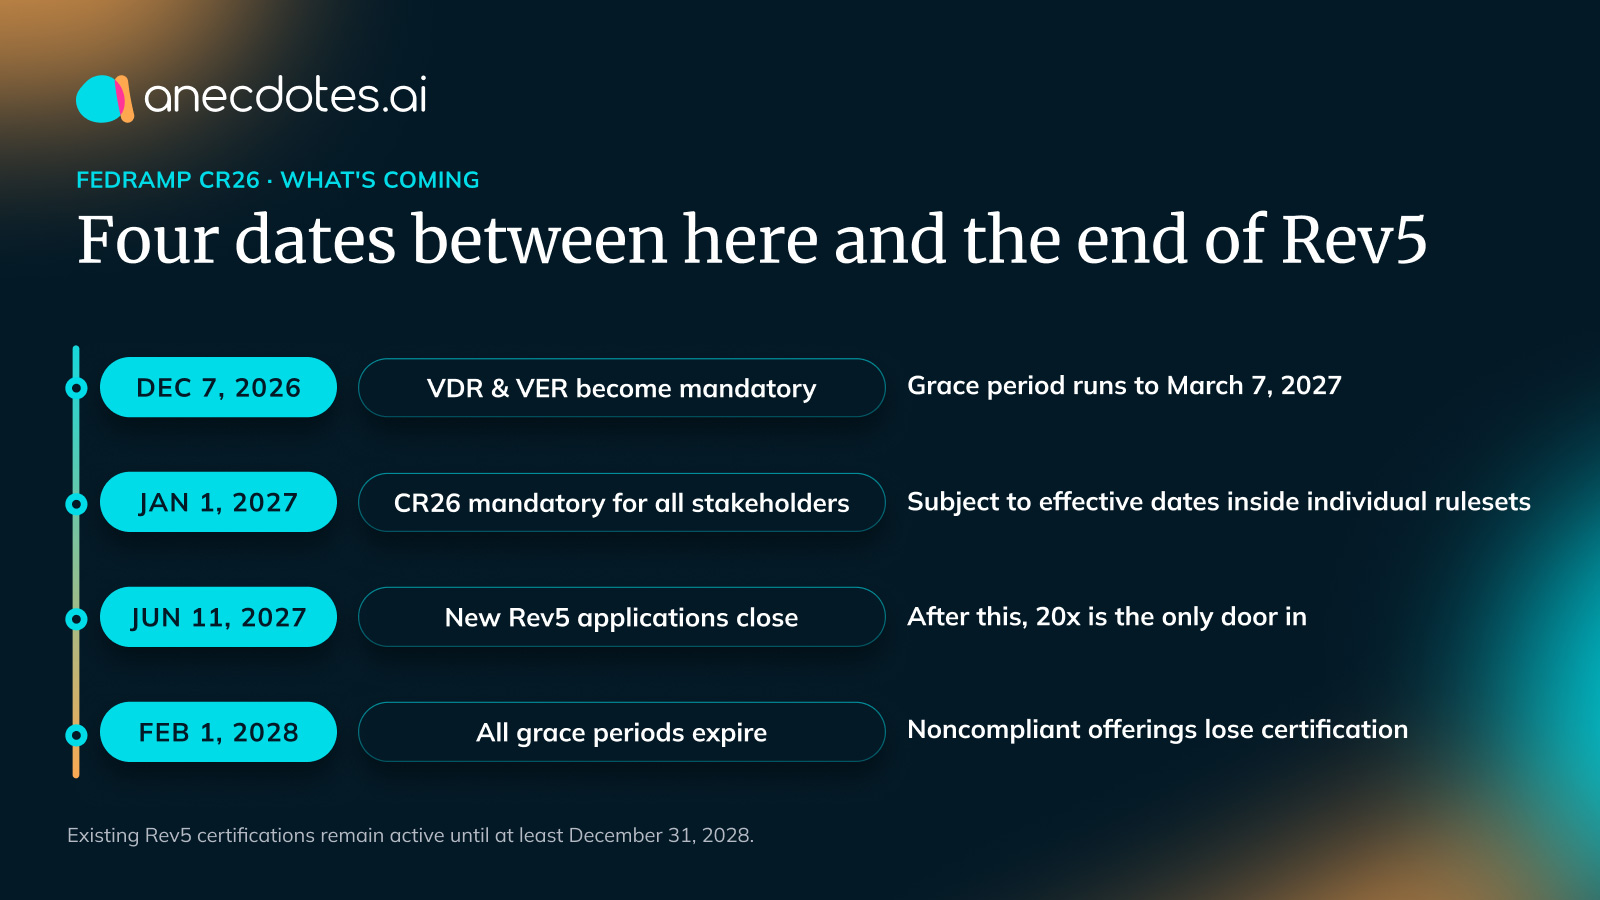
FedRAMP ha puesto fecha a la parte menos cómoda de su reorganización: el 7 de diciembre de 2026 las reglas de detección y respuesta de vulnerabilidades (VDR) y de verificación y evaluación (VER) serán obligatorias para cualquier oferta de servicio cloud que obtenga o mantenga la certificación. Los programas que estén bajo un plan de acción correctiva tienen prórroga hasta el 7 de marzo de 2027. El aviso responde a la directiva BOD 26-04 de CISA y está publicado junto a las reglas VDR.
El problema no es la fecha. Es que VDR y VER se leen como un requisito de escaneo y funcionan como otra cosa.
Frecuencia por clase y relojes que no son un SLA
Lo que desaparece es el modelo de escaneo mensual plano con su POA&M. La frecuencia de detección la fija ahora la clase de certificación: como mínimo cada 14 días en clase A, cada 7 en clase B, cada 3 en clase C y al menos una vez al día en clase D. La verificación y validación por máquina corre como mínimo una vez al mes para los titulares de Rev5, y hasta cada tres días en las clases altas de 20x.
La regla VDR-TFR-PVR es la que rompe la planificación: los plazos de arreglo se escalonan según la puntuación PAIN de la vulnerabilidad y su explotabilidad, y van de 192 días en el extremo bajo a 12 horas en el alto. Doce horas es el caso de una oferta de clase D con una vulnerabilidad PAIN-5 que además se explota de forma probable y es explotable de forma remota e inmediata. Eso no se despacha con una cola de tickets: exige guardia, un propietario claro y que el reloj aguante un fin de semana festivo.
El propio pipeline entra en el alcance
Dos provisiones más cambian el trabajo de ingeniería. VER-EVA-AIA, "Assume It's Automatable", obliga a dar por hecho que los exploits son automatizables salvo que se aporte evidencia de lo contrario: cada aplazamiento necesita un artefacto defendible detrás, generado en volumen y con el mismo reloj. Y VDR-CSO-FAV mete la detección en el alcance: si el sistema que produce la evidencia se para en silencio, eso es una vulnerabilidad, no una incidencia que se arregla sin que nadie se entere.
Todo esto es un plazo, no el plazo. Las Consolidated Rules de 2026 reorganizaron FedRAMP en conjuntos de reglas y arrancaron un cambio mayor: Rev5 no se mantiene en paralelo a 20x, sino que FedRAMP lo describe como un proceso heredado que se sustituye por completo. Las reglas serán obligatorias para todos los implicados el 1 de enero de 2027 y FedRAMP deja de aceptar nuevas solicitudes Rev5 el 11 de junio de 2027.
El plan de seguridad y sus apéndices dan paso a un Certification Package Overview y un Security Decision Record; los POA&M se eliminan y se cambian por una lista de debilidades aceptadas; y la monitorización continua pasa a llamarse certificación continua, porque el nombre viejo se había vuelto sinónimo de "escaneos de vulnerabilidades". Los 49 indicadores clave de seguridad del CR26, repartidos en diez categorías, hay que validarlos de forma persistente.
Casi no hay seguridad nueva que construir: control de acceso, identidad, cifrado, logs y procedimientos siguen ahí en su mayoría. Lo que cambia es que describirlos ya no cuenta como prueba de que existen. Lo que se entrega es un conjunto de validaciones en ejecución que tiran de la configuración cloud, el proveedor de identidad, el SIEM, el CI/CD y el sistema de tickets, y que emiten resultados legibles por máquina según un calendario. Quien planifique esto como "pasar diciembre" lo rehará entero en 2027.