Comp AI levanta 34 millones para llevar el cumplimiento de seguridad a la vigilancia continua
La startup de Miami cierra una Serie A liderada por Roo Capital y Grand Ventures y quiere pasar de la auditoría anual al monitoreo en tiempo real con agentes.
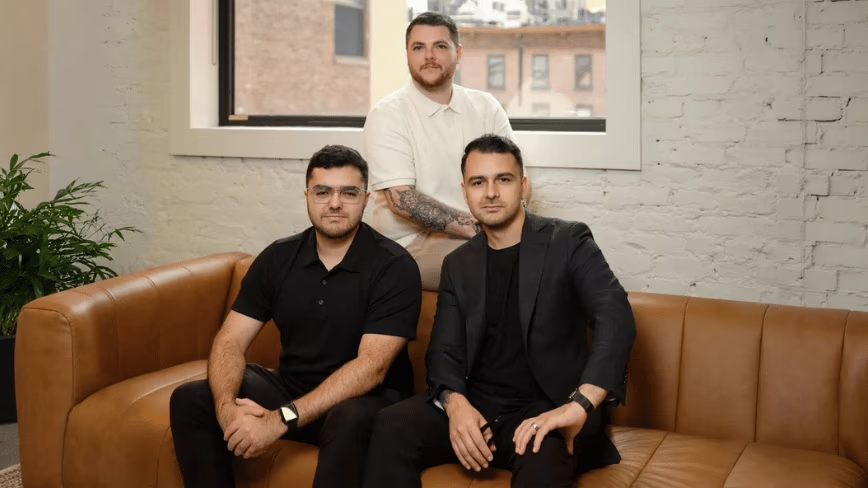
Comp AI ha cerrado una Serie A de 34 millones de dolares liderada por Roo Capital y Grand Ventures. La compania, con sede en Miami, vende software que automatiza el trabajo de cumplimiento de seguridad —auditorias SOC 2 incluidas— y va a usar el dinero para salir de ahi: monitoreo en tiempo real, validacion de controles y pruebas de seguridad sobre aplicaciones e infraestructura.
En total ha levantado 37,5 millones, segun su propio anuncio. Fundada en enero de 2025, dice atender a mas de 1.000 clientes y haber multiplicado por 15 su ingreso recurrente anual de un ano a otro. La cifra de crecimiento la da la empresa, no un tercero.
Sus agentes se encargan de las altas de empleados, la generacion de politicas y evaluaciones de riesgo, la recogida de evidencias, el monitoreo de controles y los cuestionarios a proveedores, segun la compania. Lewis Carhart, consejero delegado y cofundador, lo plantea asi: "El software de seguridad no deberia limitarse a registrar el trabajo. Deberia entender el negocio, hacer el trabajo y actuar cuando cambie el riesgo".
De la foto anual al vigilante continuo
La primera generacion de software de cumplimiento sustituyo hojas de calculo, consultores y meses de preparacion manual. Buena parte del trabajo siguio dependiendo de personas, y eso deja a las empresas con instantaneas periodicas de su seguridad. Claudio Fuentes, cofundador y director de operaciones: "Historicamente, el cumplimiento ha sido una aproximacion a la seguridad, porque mucho del trabajo solo se podia hacer a mano y de forma periodica".
Carhart pone un ejemplo concreto. Una empresa termina su auditoria SOC 2 y dos semanas despues despliega un agente de IA con acceso a datos de clientes o capacidad para cambiar permisos. La auditoria no queda invalidada, dice, pero nunca se diseno para contarle en tiempo real que cambio despues.
El terreno no es nuevo. OWASP movio esta misma semana la agencia excesiva hacia arriba en su top 10 de riesgos para aplicaciones con LLM, y la agencia espanola de proteccion de datos notifico el 17 de septiembre una brecha causada por un agente. OpenAI, por su parte, publico el 16 de septiembre seis incidentes de desalineacion. Todo apunta al mismo sitio: el agente que actua sobre permisos y datos sin una foto actualizada del entorno.
Con el dinero, Comp AI quiere ampliar el foco desde la automatizacion del cumplimiento hacia la ciberseguridad continua, con validacion de controles y pruebas sobre aplicaciones e infraestructura. Ya ofrece pentesting asistido por IA para buscar vulnerabilidades en codigo e infraestructura, segun Carhart. La contratacion se repartira entre producto, ingenieria, operaciones, ventas, exito de cliente y marketing, en Miami y en su oficina de Nueva York.
Los fundadores insisten en los limites. El software no sustituye la revision de una auditoria independiente ni sustituye a las personas: un agente puede redactar una politica, pero alguien la revisa y la aprueba. "A medida que los agentes asuman acciones mas consecuentes, creemos que el nivel de salvaguardas y de aprobacion humana deberia subir en la misma proporcion", dice Carhart.
Detras esta Carhart y los hermanos Claudio y Mariano Fuentes, que antes levantaron LeapAI, una plataforma de flujos de trabajo que paso el millon de usuarios y acabaron cerrando al no encontrar un caso de uso lo bastante pegajoso. Sacar el SOC 2 a mano les llevo meses y les aparto del producto.
El dinero lleva tiempo entrando en esta esquina: NeuralTrust levanto 20 millones en junio para seguridad de agentes de IA y Trent AI, 13 millones en abril para seguridad multiagente. Nathan Owen, socio de Grand Ventures, dice que crecer a mas de 1.000 clientes tan rapido es notable, y que empresas de su cartera se han pasado a Comp AI desde otras plataformas de cumplimiento.
Lo que se juega el sector es si el cumplimiento deja de ser un documento que se firma una vez al ano y pasa a ser un proceso que corre junto al sistema. Para quien administra infraestructura o aprueba permisos, la pregunta practica es si esa vigilancia continua aguanta una auditoria de verdad o se queda en telemetria que no firma nadie.